
İnternet üzerinde bir web sitesini ziyaret ettiğinizde tarayıcı ile web sunucusu arasında sürekli bir veri alışverişi gerçekleşir. Sayfadaki metinlerin, görsellerin, videoların ve diğer içeriklerin kullanıcıya ulaştırılabilmesi için belirli iletişim kurallarına ihtiyaç duyulur. HTTP ve HTTPS, web üzerindeki bu iletişimin gerçekleşmesini sağlayan temel protokoller arasında yer alır.
HTTP, web tarayıcıları ile sunucular arasındaki veri iletişiminin temelini oluştururken HTTPS bu iletişime güvenlik katmanı ekler. Özellikle kullanıcı adı, parola, ödeme bilgileri ve kişisel veriler gibi hassas bilgilerin internet üzerinden aktarılması söz konusu olduğunda HTTPS kullanımı büyük önem taşır. Günümüzde HTTPS yalnızca e-ticaret veya bankacılık siteleri için değil, güvenli bir web deneyimi sunmak isteyen tüm internet siteleri için temel gereksinimlerden biri haline gelmiştir.
HTTP Nedir?
HTTP (Hypertext Transfer Protocol), web tarayıcıları ile web sunucuları arasında veri aktarımını sağlayan uygulama katmanı protokolüdür. Kullanıcı bir web sitesine erişmek istediğinde tarayıcı sunucuya HTTP isteği gönderebilir ve sunucu bu isteğe uygun bir HTTP yanıtı verir.
HTTP sayesinde HTML belgeleri, görseller, CSS dosyaları, JavaScript kaynakları ve API verileri gibi birçok farklı içerik istemci ile sunucu arasında aktarılabilir.
HTTP'nin temel özelliği istemci ve sunucu arasında belirli bir istek-yanıt yapısı oluşturmasıdır. Ancak klasik HTTP bağlantısında aktarımın kendisi şifrelenmediği için iletişim güvenliği açısından tek başına yeterli değildir.
HTTP Nasıl Çalışır?
HTTP, temel olarak istemci-sunucu (client-server) mimarisi üzerinden çalışır. Kullanıcının web tarayıcısı istemci görevini üstlenirken ziyaret edilen internet sitesinin barındırıldığı sistem sunucu olarak görev yapar.
Bir kullanıcı tarayıcıya web adresi girdiğinde alan adının hangi sunucuya karşılık geldiğinin belirlenmesi için DNS sistemi devreye girebilir. Gerekli ağ bağlantısı kurulduktan sonra tarayıcı sunucuya HTTP isteği gönderir.
Sunucu gelen isteği değerlendirerek uygun yanıtı oluşturur. Yanıt içerisinde web sayfasının içeriği, durum kodu ve çeşitli HTTP başlıkları bulunabilir. Tarayıcı aldığı verileri işleyerek web sayfasını kullanıcıya gösterir.
HTTP İstek ve Yanıt Yapısı Nedir?
HTTP iletişiminde istemci tarafından gönderilen mesaj HTTP request, sunucunun verdiği karşılık ise HTTP response olarak adlandırılır.
Bir HTTP isteğinde istenen kaynak, kullanılan HTTP metodu, çeşitli başlık bilgileri ve gerektiğinde veri gövdesi bulunabilir. Sunucunun yanıtında ise HTTP durum kodu, yanıt başlıkları ve talep edilen içerik yer alabilir.
Bu yapı yalnızca web sayfalarında değil, web ve mobil uygulamaların sunucularla iletişim kurduğu REST API gibi sistemlerde de yaygın olarak kullanılır.
HTTP Metotları Nelerdir?
HTTP protokolünde istemcinin sunucu üzerinde gerçekleştirmek istediği işlemi belirtmek amacıyla farklı metotlar kullanılır.
GET
GET metodu sunucudan bir kaynağın veya verinin alınması amacıyla kullanılır. Bir web sayfasının veya API verisinin talep edilmesi buna örnek gösterilebilir.
POST
POST metodu sunucuya veri gönderilmesi amacıyla yaygın olarak kullanılır. Form gönderimleri veya yeni bir kaynağın oluşturulmasına yönelik API işlemleri bu yöntemle gerçekleştirilebilir.
PUT
PUT metodu çoğunlukla belirli bir kaynağın oluşturulması veya mevcut kaynağın tamamının güncellenmesi için kullanılır.
PATCH
PATCH, mevcut bir kaynağın belirli alanlarında kısmi güncelleme yapılması amacıyla kullanılabilir.
DELETE
DELETE metodu belirli bir kaynağın silinmesinin talep edilmesi amacıyla kullanılır.
HTTP metotlarının gerçek davranışı uygulamanın veya API'nin nasıl tasarlandığına bağlıdır. Bir metodun kullanılması tek başına ilgili işlemin güvenli veya yetkili olduğu anlamına gelmez.
HTTPS Nedir?
HTTPS (Hypertext Transfer Protocol Secure), HTTP iletişiminin güvenli bir bağlantı üzerinden gerçekleştirilmesini sağlayan yapıdır. HTTPS bağlantılarında HTTP trafiği TLS (Transport Layer Security) kullanılarak korunur.
HTTPS'nin temel amacı tarayıcı ile sunucu arasında aktarılan verilerin üçüncü kişiler tarafından okunmasını veya aktarım sırasında fark edilmeden değiştirilmesini zorlaştırmaktır. Aynı zamanda tarayıcının bağlandığı sunucunun sunduğu dijital sertifikanın doğrulanması yoluyla sunucu kimliğinin doğrulanmasına katkıda bulunur.
Geçmişte SSL terimi yaygın olarak kullanılmış olsa da modern web güvenliğinde kullanılan protokol TLS'dir. Günlük kullanımda “SSL sertifikası” ifadesi hâlâ yaygın olsa da HTTPS bağlantılarında güncel sistemler TLS teknolojisinden yararlanır.
HTTPS Nasıl Çalışır?
HTTPS bağlantısı kurulurken tarayıcı ile sunucu arasında güvenli iletişim için gerekli parametrelerin belirlendiği bir TLS bağlantı süreci gerçekleştirilir.
Sunucu, kimliğini doğrulamaya yardımcı olan dijital sertifikasını tarayıcıya sunar. Tarayıcı sertifikanın geçerliliğini, alan adıyla uyumunu ve güvenilir bir sertifika zincirine dayanıp dayanmadığını kontrol eder.
Gerekli doğrulamalar gerçekleştirildikten sonra taraflar güvenli oturum için gerekli kriptografik anahtarları oluşturur. Sonraki HTTP trafiği bu güvenli kanal üzerinden aktarılır.
HTTPS Bağlantısında Şifreleme Nasıl Sağlanır?
TLS, bağlantının kurulması sırasında asimetrik kriptografi ve anahtar değişimi mekanizmalarından yararlanabilir. Güvenli oturum oluşturulduktan sonra veri aktarımında performans açısından daha verimli olan simetrik şifreleme algoritmaları kullanılır.
Bu mekanizma sayesinde tarayıcı ile sunucu arasında aktarılan veriler ağ trafiğini izleyen üçüncü taraflar açısından doğrudan okunabilir olmaktan çıkar.
SSL ve TLS Nedir?
SSL ve TLS, internet üzerinden gerçekleştirilen iletişimin güvenli hale getirilmesiyle ilişkili protokollerdir.
SSL (Secure Sockets Layer) geçmişte kullanılan güvenlik protokolüdür. SSL'nin eski sürümleri günümüzde güvenli kabul edilmediği için modern sistemlerde yerini TLS'ye bırakmıştır.
TLS (Transport Layer Security) ise HTTPS bağlantılarının güvenliğini sağlayan güncel protokoldür. TLS zaman içerisinde farklı sürümlerle geliştirilmiş ve modern web altyapısının önemli güvenlik bileşenlerinden biri haline gelmiştir.
Bu nedenle günümüzde “SSL sertifikası” şeklinde adlandırılan birçok dijital sertifika uygulamada TLS bağlantılarında kullanılmaktadır.
SSL/TLS Sertifikası Nedir?
SSL/TLS sertifikası olarak bilinen dijital sertifika, belirli bir alan adını bir açık anahtarla ilişkilendiren ve sertifikayı sunan sunucunun kimliğinin doğrulanmasına yardımcı olan elektronik belgedir.
Sertifikalarda alan adı, sertifikanın geçerlilik süresi, açık anahtar ve sertifikayı imzalayan kuruluş gibi bilgiler bulunabilir.
Tarayıcı güvenilir bir sertifika zinciri üzerinden sertifikayı doğrulayabildiğinde kullanıcı ile ilgili sunucu arasında güvenli HTTPS bağlantısının kurulmasına devam edilebilir.
Sertifika Otoritesi Nedir?
Sertifika Otoritesi (Certificate Authority - CA), belirli doğrulama süreçlerinin ardından dijital sertifikaların oluşturulması ve imzalanmasında rol oynayan kuruluşlardır.
Web tarayıcıları ve işletim sistemleri güvenilir kabul edilen kök sertifikalara sahiptir. Bir internet sitesinin sertifikası güvenilir bir sertifika zincirine dayanıyorsa tarayıcı sertifikanın doğrulanmasını gerçekleştirebilir.
HTTP ile HTTPS Arasındaki Farklar Nelerdir?
HTTP ve HTTPS aynı web iletişimi temelini kullansa da güvenlik açısından önemli farklılıklara sahiptir.
Veri Şifreleme
HTTP trafiği protokolün kendisi tarafından şifrelenmez. HTTPS ise HTTP iletişimini TLS üzerinden gerçekleştirerek aktarım halindeki verileri şifreler.
Veri Bütünlüğü
HTTPS yalnızca verileri gizlemek için kullanılmaz. TLS aynı zamanda aktarım sırasında verilerin fark edilmeden değiştirilmesine karşı bütünlük koruması sağlar.
Kimlik Doğrulama
HTTPS bağlantılarında dijital sertifikalar sunucunun kimliğinin doğrulanmasına yardımcı olur. HTTP bağlantısında bu TLS tabanlı sertifika doğrulama mekanizması bulunmaz.
URL Yapısı
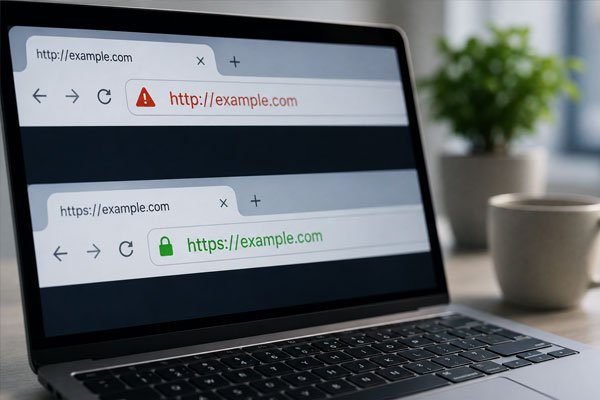
HTTP kullanılan adresler genellikle http:// ile başlarken HTTPS kullanılan web adresleri https:// ile başlar.
Varsayılan Portlar
HTTP için geleneksel varsayılan port 80, HTTPS için ise 443 numaralı porttur. Bununla birlikte web sunucuları ihtiyaç halinde farklı portlarda da yapılandırılabilir.
HTTP Neden Güvenli Değildir?
HTTP'nin temel problemi, aktarılan veriler için yerleşik şifreleme sağlamamasıdır. Kullanıcı ile web sunucusu arasındaki trafik uygun koşullarda ağ üzerinde bulunan üçüncü kişiler tarafından incelenebilir veya değiştirilebilir.
Özellikle herkese açık ve güvenilmeyen ağlarda şifrelenmemiş bağlantılar daha ciddi risk oluşturabilir. Kullanıcı adı, parola, form verileri ve diğer hassas bilgilerin HTTP üzerinden gönderilmesi güvenlik açısından uygun değildir.
HTTPS kullanımı bu risklerin önemli bölümünü azaltır ancak tek başına web sitesinin tamamen güvenli olduğu anlamına gelmez. Sunucu güvenliği, uygulama açıkları, kimlik doğrulama sistemleri ve kullanıcı güvenliği ayrıca ele alınmalıdır.
HTTPS Neden Önemlidir?
HTTPS'nin önemi yalnızca web adresinin yanında güvenli bağlantı göstergesinin bulunmasından ibaret değildir. HTTPS; veri gizliliği, veri bütünlüğü ve sunucu kimliğinin doğrulanması açısından temel güvenlik avantajları sağlar.
Kullanıcı Verilerinin Korunmasına Yardımcı Olur
Kullanıcıların giriş bilgileri, iletişim formları ve diğer verileri sunucuya gönderilirken HTTPS bağlantısı bu verilerin aktarım sırasında şifrelenmesini sağlar.
Veri Manipülasyonuna Karşı Koruma Sağlar
HTTPS, istemci ile sunucu arasında iletilen verilerin aktarım sırasında fark edilmeden değiştirilmesini zorlaştırır. Böylece kullanıcıya ulaşan içeriğin bütünlüğünün korunmasına yardımcı olur.
Kullanıcı Güvenini Destekler
Modern tarayıcılar HTTP kullanan sayfalar için güvenli olmayan bağlantı uyarıları gösterebilir. HTTPS kullanan ve geçerli sertifikaya sahip siteler ise güvenli bağlantının kurulabildiğini gösterir.
Ancak HTTPS göstergesi, web sitesinin içeriğinin veya işletmenin güvenilir olduğunun garantisi değildir. Zararlı veya sahte bir internet sitesi de geçerli HTTPS sertifikasına sahip olabilir.
HTTPS SEO İçin Önemli midir?
HTTPS yalnızca güvenlik açısından değil, teknik SEO açısından da dikkate alınması gereken bir unsurdur. Arama motorları güvenli ve kullanıcı odaklı web deneyimlerini desteklediğinden HTTPS kullanımı modern web sitelerinin teknik altyapısının standart parçalarından biri haline gelmiştir.
HTTP'den HTTPS'ye geçiş yapılırken yalnızca sertifika yüklemek yeterli değildir. Site adreslerinin doğru yönlendirilmesi, canonical etiketlerinin güncellenmesi, site haritasının HTTPS URL'lerini içermesi ve dahili bağlantıların kontrol edilmesi gerekir.
Yanlış gerçekleştirilen bir HTTPS geçişi yinelenen URL'lere, yönlendirme sorunlarına ve tarama problemlerine neden olabilir.
HTTP'den HTTPS'ye Geçiş Nasıl Yapılır?
Bir web sitesinin HTTP'den HTTPS'ye geçirilmesi teknik olarak birkaç aşamadan oluşur.
SSL/TLS Sertifikası Kurulmalıdır
Öncelikle alan adı için uygun bir dijital sertifika edinilmeli ve web sunucusuna doğru şekilde kurulmalıdır.
HTTP Adresleri HTTPS'ye Yönlendirilmelidir
Eski HTTP URL'lerinin karşılık gelen HTTPS adreslerine kalıcı 301 yönlendirmeleri ile aktarılması gerekir. Böylece kullanıcıların ve arama motorlarının doğru URL'ye ulaşması sağlanabilir.
Dahili Bağlantılar Güncellenmelidir
Site içerisindeki menüler, görseller, CSS ve JavaScript kaynakları dahil olmak üzere dahili bağlantıların HTTPS üzerinden yüklenmesi sağlanmalıdır.
Canonical ve Site Haritası Kontrol Edilmelidir
Canonical URL'ler ve XML site haritasında bulunan adresler HTTPS sürümlerini göstermelidir. Böylece arama motorlarına sitenin tercih edilen güvenli URL yapısı doğru şekilde aktarılabilir.
Yönlendirmeler Test Edilmelidir
Geçiş tamamlandıktan sonra eski HTTP adreslerinin doğru HTTPS URL'lerine yönlendirilip yönlendirilmediği ve sayfalarda sertifika veya kaynak yükleme hatalarının bulunup bulunmadığı kontrol edilmelidir.
Mixed Content Nedir?
Mixed content, HTTPS üzerinden açılan bir web sayfasının bazı kaynaklarını HTTP üzerinden yüklemeye çalışması durumudur.
Örneğin sayfanın kendisi https:// üzerinden açılırken bir görsel, JavaScript dosyası veya başka bir kaynak http:// üzerinden çağrılıyorsa karma içerik problemi oluşabilir.
Modern tarayıcılar bazı güvensiz kaynakları engelleyebilir. Bu durum hem güvenlik sorunlarına hem de web sitesindeki belirli fonksiyonların düzgün çalışmamasına neden olabilir. HTTPS geçişinden sonra site içerisindeki tüm kaynakların güvenli bağlantılar üzerinden yüklenmesi bu nedenle önemlidir.
HTTPS Web Sitesini Tamamen Güvenli Hale Getirir mi?
HTTPS önemli bir güvenlik katmanı olsa da bir web sitesinin tüm güvenlik sorunlarını ortadan kaldırmaz. HTTPS temel olarak istemci ile sunucu arasındaki aktarımın güvenliğini sağlamaya odaklanır.
Bir web sitesinde yazılım açıkları, zayıf parolalar, hatalı erişim yetkileri, güncellenmeyen eklentiler veya zararlı kodlar bulunabilir. Dolayısıyla HTTPS kullanılması web sitesinin saldırılara karşı tamamen korunduğu anlamına gelmez.
Web güvenliği için HTTPS'nin yanı sıra düzenli yazılım güncellemeleri, güvenli kimlik doğrulama, erişim kontrolleri, güvenlik duvarları, yedekleme ve güvenli yazılım geliştirme uygulamalarının birlikte kullanılması gerekir.
HTTP Durum Kodları Nelerdir?
HTTP iletişiminde sunucu, yapılan isteğin sonucunu belirtmek için HTTP durum kodları gönderir. Bu kodlar web geliştirme ve SEO açısından önemli bilgiler sağlayabilir.
2xx Başarılı Yanıtlar
2xx kodları isteğin başarılı şekilde işlendiğini gösterir. En bilinen örnek 200 OK durum kodudur.
3xx Yönlendirmeler
3xx durum kodları kaynak için yönlendirme gerçekleştirildiğini belirtir. SEO çalışmalarında sık kullanılan 301 Moved Permanently, kalıcı yönlendirmeyi ifade eder.
4xx İstemci Hataları
4xx kodları genellikle istemci isteğiyle ilişkili problemlerde görülür. En bilinen örneklerden biri bulunamayan kaynaklar için kullanılan 404 Not Found kodudur.
5xx Sunucu Hataları
5xx kodları sunucu tarafında isteğin tamamlanmasını engelleyen bir problem bulunduğunu ifade eder. 500 Internal Server Error bu kategorideki yaygın durum kodlarından biridir.
HTTP/1.1, HTTP/2 ve HTTP/3 Nedir?
HTTP teknolojisi web ihtiyaçlarının değişmesiyle birlikte zaman içerisinde geliştirilmiştir. Günümüzde farklı HTTP sürümleriyle karşılaşmak mümkündür.
HTTP/1.1
HTTP/1.1 uzun yıllar web üzerinde yaygın kullanılan HTTP sürümlerinden biri olmuştur. Kalıcı bağlantılar ve farklı isteklerin yönetilmesine yönelik çeşitli özellikler sunar.
HTTP/2
HTTP/2, aynı bağlantı üzerinden birden fazla isteğin daha verimli biçimde taşınmasına imkan veren multiplexing gibi özellikler sunar. Ayrıca HTTP başlıklarının sıkıştırılması gibi performans iyileştirmelerine sahiptir.
HTTP/3
HTTP/3, geleneksel TCP yerine QUIC taşıma protokolünden yararlanır. Özellikle bağlantı kurulumu, gecikme ve bağlantı değişiklikleri gibi alanlarda modern internet kullanımına yönelik geliştirmeler sunar.
HTTP sürümleri zaman içerisinde değişse de güvenli web iletişiminde HTTPS kullanımı temel önemini korumaktadır.
Güvenli Web İletişiminde HTTPS'nin Rolü
Web teknolojilerinin gelişmesiyle birlikte internet üzerinden aktarılan verilerin miktarı ve hassasiyeti önemli ölçüde artmıştır. Kullanıcı hesapları, kişisel bilgiler, ödeme işlemleri ve kurumsal veriler internet üzerinden sürekli olarak aktarılmaktadır.
HTTPS, tarayıcı ile sunucu arasındaki HTTP iletişimini TLS ile koruyarak bu veri aktarımının daha güvenli gerçekleştirilmesini sağlar. Şifreleme sayesinde verilerin gizliliğinin korunmasına, bütünlük kontrolleri sayesinde aktarım sırasında yapılan değişikliklerin tespit edilmesine ve dijital sertifikalar sayesinde sunucu kimliğinin doğrulanmasına katkıda bulunur.
Bununla birlikte HTTPS tek başına kapsamlı web güvenliği anlamına gelmez. Güvenli bir internet sitesi oluşturmak için HTTPS; güncel yazılım, güçlü kimlik doğrulama, güvenli kod geliştirme, doğru sunucu yapılandırması ve düzenli güvenlik kontrolleriyle birlikte değerlendirilmelidir.