
Günümüzün sürekli birbirine bağlı, hızla dijitalleşen ve siber tehditlerin her geçen gün katlanarak arttığı dünyasında; e-posta adreslerimiz, sosyal medya profillerimiz, bulut depolama hesaplarımız, finansal uygulamalarımız ve kurumsal verilerimiz hayatımızın en hassas ve değerli varlıklarını barındırır. Bu dijital kalelerin ana kapısını aralayan en temel unsur ise geleneksel olarak kullanıcı adı ve şifre ikilisidir. Ancak milyonlarca internet kullanıcısının kolay hatırlanabilir zayıf şifreler tercih etmesi, aynı şifreyi onlarca farklı platformda tekrar kullanması, büyük veri tabanı sızıntıları ve oltalama (phishing) saldırıları, yalnızca şifreye dayalı koruma sistemlerini siber suçlular karşısında son derece savunmasız, kırılgan ve güvensiz hale getirmektedir.
İşte tam bu kritik noktada, siber güvenlik dünyasının en güçlü, en etkili ve en temel bariyerlerinden biri olan İki Faktörlü Kimlik Doğrulama (Two-Factor Authentication - 2FA) kavramı devreye girer. Bu kapsamlı, derinlemesine ve teknik rehberde; 2FA'nın tam olarak ne anlama geldiğini, arka planda matematiksel ve mantıksal olarak nasıl çalıştığını, neden kesinlikle aktif edilmesi gerektiğini, piyasadaki farklı 2FA yöntemlerini ve dijital hesaplarınızı en üst düzeyde nasıl koruyabileceğinizi tüm detaylarıyla inceleyeceğiz.
1. İki Faktörlü Kimlik Doğrulama (2FA) Nedir ve Arka Planda Nasıl Çalışır?
İki faktörlü kimlik doğrulama, bir dijital sisteme, uygulamaya veya hesaba giriş yaparken kullanıcıdan kimliğini kanıtlaması için iki farklı ve bağımsız doğrulama unsurunun (faktörün) aynı anda talep edildiği gelişmiş bir güvenlik katmanıdır.
Temel mantığı fiziksel dünyadan kolayca anlaşılabilir: Örneğin, yüksek güvenlikli bir kasaya girmek için sadece bir anahtara (şifreye) sahip olmak yetmez; aynı zamanda parmak izinizi okutmanız veya özel bir şifreli kart kullanmanız gerekir. Doğrulama faktörleri siber güvenlik terminolojisinde genel olarak üç ana kategoriye ayrılır:
- Bildiğiniz Bir Şey (Knowledge Factor): Hatırladığınız şifreniz, parolanız veya özel PIN kodunuz.
- Sahip Olduğunuz Bir Şey (Possession Factor): Fiziksel olarak yanınızda taşıdığınız akıllı telefonunuz, donanımsal güvenlik anahtarınız (YubiKey vb.) veya cihazınızda üretilen tek kullanımlık geçici kodlar.
- Olduğunuz Bir Şey (Inherence Factor - Biyometrik): Parmak izinizi, yüz tanıma sisteminiz, sesiniz veya retina taramanız.
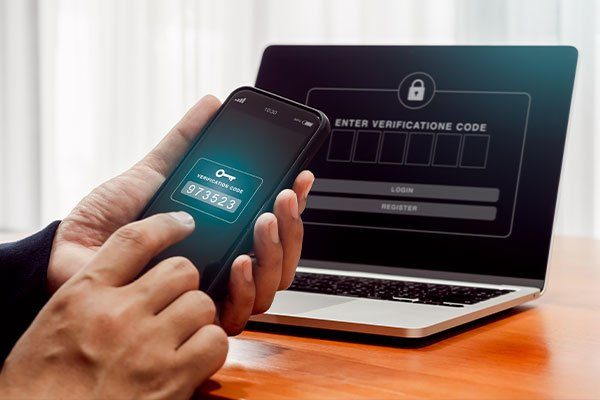
Gerçek anlamda güvenli bir İki Faktörlü Kimlik Doğrulama (2FA) sistemi, bu farklı kategorilerden en az ikisinin aynı anda doğrulanmasını zorunlu kılar. Örneğin; günlük hayatta herhangi bir web sitesine veya e-posta paneline giriş yaparken önce her zamanki şifrenizi girersiniz (1. Faktör - Bildiğiniz Şey), ardından akıllı telefonunuza gelen veya Authenticator uygulaması tarafından o an üretilen tek kullanımlık 6 haneli geçici kodu girerek kimliğinizi tam ve kusursuz olarak kanitlarsınız (2. Faktör - Sahip Olduğunuz Şey).
1.1. TOTP (Zamana Dayalı Tek Kullanımlık Şifre) Algoritması Nasıl İşler?
Authenticator uygulamalarının arkasında yatan matematiksel temel TOTP (Time-based One-time Password) algoritmasıdır. Bu sistem, cihazınızdaki yerel saat ile sunucudaki saati senkronize eder. Her 30 saniyede bir, kullanıcının gizli anahtarı ile o anki zaman damgası SHA-1 veya SHA-256 gibi kriptografik fonksiyonlardan geçirilerek benzersiz 6 haneli bir sayı üretilir. Zaman aralığı çok kısa olduğu için saldırganlar bu kodları yakalasalar bile saniyeler içinde geçerliliğini yitirdiği için hiçbir işe yaramazlar.
2. Neden Mutlaka İki Faktörlü Kimlik Doğrulama Kullanmalısınız?
Geleneksel şifre güvenliğinin tek başına modern siber tehditler karşısında artık tamamen yetersiz kaldığı günümüzde, tüm kritik hesaplarınızda 2FA kullanmanız için hayati önem taşıyan temel nedenler şunlardır:
2.1. Şifreniz Veri Sızıntılarında Çalınsa Bile Hesaplarınız Güvende Kalır
Herhangi bir web sitesi veya e-ticaret platformu büyük bir veri sızıntısına uğradığında, siber suçlular milyonlarca kullanıcının şifresini düz metin veya zayıf hash formatlarında ele geçirebilirler. Eğer aynı şifreyi e-posta adresinizde veya banka hesabınızda da kullandıysanız felaket kaçınılmazdır. Ancak hesabınızda 2FA aktifse, saldırganlar şifrenizi bilseler bile fiziksel olarak telefonunuza, SIM kartınıza veya donanımsal anahtarınıza erişemedikleri için hesabınıza asla giriş yapamazlar. Bu, siber saldırıları büyük ölçüde boşa çıkaran en sağlam zırhtır.
2.2. Kimlik Hırsızlığına ve Yetkisiz Erişime Karşı Kesin Çözüm
Sosyal medya profillerinizin, kurumsal e-posta kutularınızın veya bulut depolama alanlarınızın kötü niyetli kişiler tarafından ele geçirilmesi; adınıza dolandırıcılık yapılmasına, özel verilerinizin internete sızdırılmasına veya iş projelerinizin çalınmasına yol açabilir. 2FA, bu tarz kimlik hırsızlığı girişimlerine karşı aşılması neredeyse imkansız bir dijital duvar örer.
2.3. Kurumsal ve Kişisel Gizliliğin Maksimum Düzeyde Korunması
Özellikle iş ve finans dünyasında, şirket içinde kullanılan tek bir zayıf halka tüm kurumsal ağın fidye yazılımları (ransomware) tarafından ele geçirilmesine neden olabilir. Şirket içi yazılımlarda, VPN erişimlerinde ve yönetim panellerinde zorunlu tutulan 2FA, veri sızıntılarını önlemede atılacak en kritik adımdır.
3. En Yaygın 2FA Yöntemleri Nelerdir? Hangisi Daha Güvenlidir?
İki faktörlü kimlik doğrulamanın günümüzde kullanılan farklı uygulama biçimleri ve teknolojileri bulunur. Güvenlik seviyeleri birbirinden oldukça farklı olan bu yaygın yöntemler şunlardır:
3.1. SMS Tabanlı Doğrulama (Pratik Ama En Zayıf Yöntem)
Sisteme giriş yapmak istediğinizde cep telefonunuza kısa mesaj (SMS) yoluyla 6 haneli bir kod gönderilmesidir. Kullanımı son derece pratik olmasına rağmen, günümüzde "SIM kart klonlama" (SIM swapping), operatör zafiyetleri ve sinyal yönlendirme saldırıları (SS7 açıkları) nedeniyle siber güvenlik uzmanları tarafından en az güvenli 2FA yöntemi olarak kabul edilmektedir. Yine de hiç 2FA kullanmamaktan çok daha iyi bir başlangıçtır.
3.2. E-Posta Tabanlı Doğrulama Kodları
Giriş denemesi yapıldığında kayıtlı e-posta adresinize bir onay kodu gönderilmesidir. E-posta hesabınızın kendisi zaten risk altındaysa bu yöntem hiçbir koruma sağlamaz. Bu nedenle kritik hesaplar için önerilmez.
3.3. Authenticator Uygulamaları (Google Authenticator, Bitwarden, Aegis vb.)
Akıllı telefonunuza veya tabletinize kurduğunuz bağımsız bir uygulama üzerinden internet bağlantısı gerektirmeden çalışan, her 30 saniyede bir otomatik olarak yenilenen tek kullanımlık dinamik kodlar (TOTP) üretilmesidir. SMS yöntemine kıyasla katbekat daha güvenlidir çünkü bu kodlar havada sinyal yoluyla ele geçirilemez veya mobil operatörler üzerinden kopyalanamaz.
3.4. Donanımsal Güvenlik Anahtarları (YubiKey - En Üst Düzey Güvenlik)
Bilgisayarınızın USB portuna taktığınız veya akıllı telefonunuza NFC teknolojisiyle dokundurduğunuz fiziksel bir anahtar cihazdır (FIDO2 / WebAuthn standardı). Oltalama (phishing) sitelerine karşı mutlak ve tam koruma sağlar çünkü bu donanımsal anahtar, sahte siteleri kesinlikle reddeder ve sadece gerçek web sitesi adresi doğrulandıktan sonra kriptografik onay verir. Günümüzde bilinen en üst düzey güvenlik yöntemidir.
4. 2FA Kurarken ve Yönetirken Dikkat Edilmesi Gereken Kritik İpuçları
İki faktörlü kimlik doğrulamayı dijital hesaplarınızda aktif ederken ve yönetirken dikkat etmeniz gereken bazı önemli güvenlik kuralları ve en iyi uygulamalar şunlardır:
- Yedek Kurtarma Kodlarınızı (Backup Codes) Güvenle Saklayın: 2FA kurulumu sırasında platformun size verdiği tek seferlik kurtarma kodlarını yazdırın veya şifre yöneticinizin güvenli kasasında saklayın. Akıllı telefonunuzu kaybettiğinizde veya cihazınız bozulduğunda bu kodlar hesabınıza erişmenizi sağlayacak tek kurtarıcı anahtardır.
- Mümkünse SMS Yerine Authenticator Uygulamalarını Tercih Edin: Hassas hesaplarınızda (e-posta, bulut depolama, finans) SMS tabanlı doğrulama yerine kesinlikle Google Authenticator, Microsoft Authenticator veya Bitwarden gibi TOTP destekli uygulamaları ya da donanımsal anahtarları kullanın.
- Bulut Senkronizasyonlu Authenticator'ları Seçin: Cihaz kaybı veya arızası durumunda tüm iki aşamalı doğrulama kodlarınızı bir anda kaybetmemek için, uçtan uca şifreleme sunan ve bulut yedeklemesi yapabilen modern Authenticator uygulamalarını tercih etmeye özen gösterin.
5. Sonuç ve Dijital Güvenliği Sıkılaştırma Stratejisi
Dijital dünyada kişisel gizliliğimizi, verilerimizi ve hesaplarımızı korumanın en etkili yollarından biri şifrelerimizi karmaşık tutmak, diğeri ise bu güçlü şifreleri İki Faktörlü Kimlik Doğrulama (2FA) ile taçlandırmaktır. Yalnızca şifrelere güvenilen dönemler geride kalmıştır. E-posta hesaplarınızdan bankacılık uygulamalarınıza, sosyal medyadan kurumsal bulut alanlarınıza kadar kullandığınız tüm dijital platformlarda 2FA korumasını aktif hale getirmek, siber saldırılara karşı atabileceğiniz en akıllıca, kalıcı ve hayati adımdır. Dijital güvenliğinizi asla şansa bırakmayın.